

Plus subtile et personnalisée que sa cousine l’arnaque de masse, une nouvelle forme de cybercriminalité gagne du terrain en ciblant spécifiquement des individus et des organisations. Connue sous le nom de spear phishing, ou harponnage, cette technique d’ingénierie sociale se distingue par sa précision chirurgicale et son taux de réussite alarmant. Elle ne repose pas sur le hasard, mais sur une préparation minutieuse visant à exploiter la confiance de ses victimes pour dérober des informations confidentielles, des accès ou des fonds. Comprendre ses mécanismes est la première étape indispensable pour s’en prémunir.
Qu’est-ce que le spear phishing ?
Une définition de la menace ciblée
Le spear phishing est une forme d’attaque par hameçonnage qui vise une personne ou un groupe restreint de personnes au sein d’une organisation. Contrairement au phishing classique qui envoie des milliers de messages génériques en espérant qu’une poignée de destinataires mordent à l’hameçon, le spear phishing est une opération de haute précision. Les cybercriminels effectuent des recherches approfondies sur leurs cibles, collectant des informations sur les réseaux sociaux professionnels, les sites web d’entreprise et d’autres sources publiques pour construire un message hautement crédible et personnalisé.
Les objectifs des cybercriminels
Les motivations derrière une attaque de spear phishing sont variées mais presque toujours malveillantes. L’objectif principal est de tromper la victime pour qu’elle accomplisse une action spécifique. Ces actions peuvent inclure :
- Le vol d’identifiants : amener la victime à saisir son nom d’utilisateur et son mot de passe sur une fausse page de connexion.
- L’installation de logiciels malveillants : inciter la cible à ouvrir une pièce jointe infectée ou à cliquer sur un lien qui déclenchera le téléchargement d’un malware (rançongiciel, logiciel espion, etc.).
- La fraude financière : persuader un employé du service financier d’effectuer un virement vers un compte contrôlé par l’attaquant, souvent en usurpant l’identité d’un dirigeant.
- L’espionnage industriel : obtenir un accès au réseau interne de l’entreprise pour exfiltrer des données sensibles comme des secrets commerciaux ou de la propriété intellectuelle.
La précision de l’attaque rend ces objectifs bien plus atteignables que par des méthodes de masse. Cette distinction fondamentale avec le phishing traditionnel mérite d’être analysée en détail.
Les différences entre phishing et spear phishing
Une question de cible et de personnalisation
Si le phishing et le spear phishing partagent le même principe de base, qui est de tromper un utilisateur par email, leur exécution diffère radicalement. Le phishing est un jeu de chiffres, une pêche au chalut, tandis que le spear phishing est une chasse ciblée, une pêche au harpon. Le tableau ci-dessous met en évidence les principales distinctions entre ces deux types de menaces.
| Critère | Phishing traditionnel | Spear Phishing |
|---|---|---|
| Cible | Large et non spécifique (des milliers d’utilisateurs) | Spécifique (un individu ou un petit groupe) |
| Personnalisation | Faible ou inexistante (message générique) | Très élevée (utilise des informations personnelles) |
| Volume d’envoi | Très élevé | Très faible |
| Taux de réussite | Faible | Élevé |
| Effort de l’attaquant | Minimal | Important (phase de recherche approfondie) |
L’effort de recherche en amont
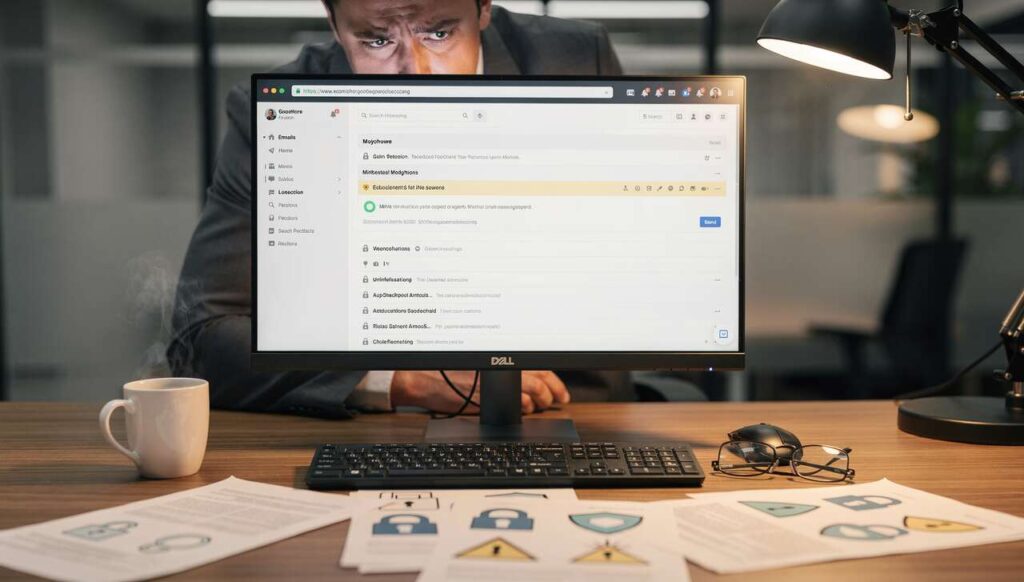
La clé du succès du spear phishing réside dans la phase de reconnaissance. Les attaquants passent un temps considérable à étudier leur cible. Ils épluchent les profils LinkedIn pour comprendre la hiérarchie de l’entreprise, identifier les rôles et les responsabilités de chacun. Ils analysent les publications sur les réseaux sociaux pour connaître les centres d’intérêt, les relations professionnelles ou même les dates de vacances d’un employé. Cette masse d’informations permet de créer un email qui non seulement semble légitime, mais qui résonne personnellement avec la victime, faisant référence à un projet en cours, à un collègue ou à un événement récent pour endormir toute méfiance.
Cette approche sur mesure explique pourquoi le spear phishing parvient si souvent à déjouer les barrières techniques et humaines, ce qui en fait une menace particulièrement redoutable pour toutes les organisations.
Pourquoi le spear phishing est-il si dangereux ?
Le contournement des défenses traditionnelles
Les filtres anti-spam et anti-phishing classiques sont conçus pour repérer les signes d’attaques de masse : expéditeurs suspects, liens malveillants connus, pièces jointes génériques. Or, un email de spear phishing est souvent unique. Il peut provenir d’une adresse email légitime qui a été compromise ou d’un domaine très similaire à un domaine de confiance. Ne contenant pas les marqueurs habituels des campagnes de phishing, il passe fréquemment sous le radar des solutions de sécurité automatisées. La victime se retrouve donc en première ligne, seule face à la menace.
L’impact psychologique sur la victime
Le véritable danger du spear phishing réside dans sa maîtrise de l’ingénierie sociale. L’attaquant ne pirate pas un système, il pirate un être humain. En utilisant les informations collectées, il manipule des leviers psychologiques puissants :
- Le principe d’autorité : un email semblant provenir du PDG demandant un virement urgent met une pression énorme sur un employé du service comptabilité.
- La confiance : un message d’un « collègue » demandant de l’aide sur un document partagé paraît anodin.
- L’urgence et la peur : un faux avertissement de sécurité demandant une réinitialisation immédiate du mot de passe peut pousser à une action irréfléchie.
Cette exploitation de la psychologie humaine rend la détection extrêmement difficile, car l’email semble parfaitement s’inscrire dans le contexte professionnel habituel de la victime.
Les conséquences financières et réputationnelles
Les retombées d’une attaque de spear phishing réussie peuvent être catastrophiques. Les exemples ne manquent pas pour illustrer l’ampleur des dégâts. En 2015, l’entreprise Ubiquiti Networks a perdu plus de 40 millions de dollars suite à une fraude au président. Le groupe de cybercriminels Carbanak est, quant à lui, parvenu à dérober plus d’un milliard de dollars à diverses institutions financières en utilisant des techniques de spear phishing pour infiltrer leurs réseaux. Au-delà des pertes financières directes, les entreprises victimes subissent des dommages réputationnels, une perte de confiance de la part de leurs clients et peuvent faire face à de lourdes sanctions réglementaires en cas de fuite de données personnelles.
Pour mieux comprendre comment de tels scénarios peuvent se produire, il est essentiel de décortiquer le déroulement typique d’une de ces attaques.
Comment les attaques de spear phishing se déroulent-elles ?
Phase 1 : La reconnaissance
C’est l’étape fondamentale et la plus longue. L’attaquant identifie sa cible (une entreprise) puis les individus clés au sein de celle-ci (dirigeants, responsables financiers, administrateurs système). Il collecte ensuite un maximum d’informations publiques sur eux : structure hiérarchique, partenaires commerciaux, projets en cours, jargon technique utilisé en interne. Tout est bon pour construire une histoire crédible.
Phase 2 : La création du leurre
Armé de ces informations, l’attaquant prépare son piège. Il peut enregistrer un nom de domaine très proche de celui de l’entreprise ciblée (par exemple, « societe.co » au lieu de « societe.com ») ou usurper l’adresse email d’un contact de confiance. Il rédige ensuite l’email parfait, en imitant le ton et le style de la personne qu’il prétend être. La pièce jointe (un faux devis en PDF, un rapport en .docx) ou le lien (vers une fausse page de connexion Office 365) est l’arme qui délivrera la charge malveillante. Le message est souvent envoyé à un moment où la victime est susceptible d’être moins vigilante, par exemple depuis son ordinateur portable en fin de journée.
-
 ASUS CM1505CM4A-S70121 15.6 Pouces FHD (1920 x 1080) 60Hz Pc Portable (processeur MediaTek Kompanio 540 jusqu'à 2.6GHz, 8Go LPDDR5X, 128Go eMMC) ChromeOS – Clavier AZERTY - sans ChargeurAccessibilité : Le confort de frappe est essentiel, et le CM1505CM4A-S70121 répond à cette exigence avec son clavier chiclet. Ce type de clavier offre une expérience de frappe agréable et précise, idéale pour la rédaction de longs textes ou la saisie de données. Pour une expérience multimédia complète, l'ordinateur est doté de haut-parleurs intégrés qui délivrent un son clair, ainsi que d'un microphone intégré pour des communications vocales fluides. Ces éléments contribuent à une utilisation quotidienne intuitive et confortable.
-
 HP 15-fd0001sf Ordinateur Portable 15,6" FHD, PC Portable (Intel Celeron N100, RAM 4 Go, UFS 128 Go, Intel UHD Graphic, Windows 11), Laptop Argent, Clavier AZERTYIL NE MANQUE RIEN - Allumez-le, tout est prêt pour vos journées. C'est un PC complet : vous n'aurez rien à acheter en plus. Son chargeur est fourni, son clavier intègre un pavé numérique, et il réunit un port USB-C, deux ports USB-A et un port HDMI. VOS FICHIERS À PORTÉE DE MAIN - Intel N100, 4 Go de mémoire DDR4 et UFS 128 Go pour conserver documents et photos en local. VOS DOCUMENTS ET VOS SÉRIES - Écran 15,6 pouces FHD antireflet pour lire, écrire et regarder vos vidéos. MICROSOFT 365 INCLUS - Retrouvez Word, Excel et PowerPoint pour vos documents. Clavier AZERTY avec pavé numérique pour écrire et saisir vos chiffres. DANS LA BOÎTE - Windows 11 Famille. 2 mois de Xbox Game Pass Premium. Adaptateur secteur 45 W fourni. Garantie constructeur 2 ans.
-
 Ordinateur Portable 15.6 Pouces PC Portable Win 11 Processeur, 8 Go RAM 256 Go SSD, Celeron N5095 Clavier Rétroéclairé, avec écran FHD Pivotant à 180° HDMI WiFi5 BT5.0 Membrane de Clavier AZERTY-NoirProductivité puissante : Profitez des performances du processeur Celeron N5095 avec cet ordinateur portable Windows 11 de 15,6 pouces, conçu pour offrir une vitesse remarquable. Exécutez facilement plusieurs applications, onglets de navigateur et vidéos simultanément, pour un multitâche plus fluide et une expérience immersive au travail, aux études et pendant vos loisirs. Mémoire et stockage : Avec 8 Go de mémoire vive, cet ordinateur portable offre des performances fluides. Son SSD de 256 Go, associé à un emplacement d’extension SATA M.2, permet d’augmenter le stockage externe jusqu’à 512 Go et prend en charge une extension SSD jusqu’à 1 To. Profitez ainsi d’un espace généreux et de vitesses de lecture et d’écriture plus rapides pour conserver vos documents, photos et vidéos. Connectivité et ports : Doté d’une batterie de grande capacité de 5000 mAh, cet ordinateur portable offre jusqu’à 200 heures en veille et 5 à 6 heures de lecture vidéo. Grâce au Wi-Fi 2,4 GHz + 5 GHz et au Bluetooth 5.0, il assure une connexion sans fil rapide et un réseau stable. Les deux ports USB 3.0 et la sortie Mini HDMI (adaptateurs requis) permettent de connecter davantage d’appareils. Profitez d’une utilisation pratique au café, à la bibliothèque ou même en voyage avec cet ordinateur portable Windows 11. Léger et pratique : Avec un poids de seulement 1,5 kg, l’ordinateur portable est facile à transporter. Son écran de 15,6 pouces peut pivoter à 180 degrés et offre une résolution Full HD de 1920 × 1080. Bénéficiez de couleurs éclatantes, d’images immersives et d’une excellente netteté pour regarder des films, suivre des cours en ligne ou participer à des visioconférences. Windows 11 et accessoires : Fonctionnant sous Windows 11, cet ordinateur portable offre une réactivité accrue. Il est également fourni avec une protection de clavier AZERTY français, facile à poser sur le clavier pour une utilisation pratique.
Phase 3 : L’exécution de l’attaque
L’email est envoyé. Son apparence légitime et son contexte pertinent trompent la victime, qui baisse sa garde. Elle ouvre la pièce jointe, qui installe un logiciel malveillant en arrière-plan, ou clique sur le lien et entre ses identifiants sur une page de phishing parfaitement imitée. L’attaquant a atteint son premier objectif.
Phase 4 : L’exploitation
Une fois le pied dans la place, l’attaquant peut passer à l’action. Selon son but, il peut utiliser les identifiants volés pour accéder à des comptes sensibles, se déplacer latéralement sur le réseau de l’entreprise, exfiltrer des données ou déclencher une fraude financière. Les dégâts ne sont souvent découverts que bien plus tard.
Ce processus insidieux montre à quel point la vigilance est cruciale. Heureusement, même les emails de spear phishing les plus sophistiqués laissent des indices qui peuvent trahir leur nature frauduleuse.
Comment détecter une tentative de spear phishing ?
Les indices dans l’adresse de l’expéditeur
Le premier réflexe doit être de vérifier l’adresse email complète de l’expéditeur, pas seulement le nom qui s’affiche. Il faut être attentif aux détails. Une simple lettre peut être changée dans le nom de domaine (par exemple, « rn » au lieu de « m »). Il faut se méfier des domaines qui semblent légitimes mais qui utilisent des extensions inhabituelles (.info, .biz). Survoler le nom de l’expéditeur avec le curseur de la souris peut révéler la véritable adresse qui se cache derrière.
L’analyse du contenu du message
Même si les emails de spear phishing sont bien rédigés, certains signaux d’alerte peuvent subsister. Une demande inhabituelle ou inattendue, surtout si elle implique de l’argent ou des informations sensibles, doit immédiatement éveiller les soupçons. Un ton excessivement pressant, qui insiste sur l’urgence de la situation pour empêcher la réflexion, est un classique de la manipulation. Toute rupture avec les procédures habituelles de l’entreprise (par exemple, une demande de virement par email sans bon de commande) est un drapeau rouge majeur.
La vérification des liens et des pièces jointes
Il ne faut jamais cliquer sur un lien sans l’avoir inspecté au préalable. En passant la souris dessus (sans cliquer), l’URL de destination réelle s’affiche généralement en bas du navigateur ou du client de messagerie. Si cette URL semble suspecte ou ne correspond pas à l’adresse attendue, c’est un piège. De même, il faut se méfier des pièces jointes inattendues, même si elles semblent provenir d’un contact connu. Les types de fichiers comme .zip, .exe ou les documents Office contenant des macros sont particulièrement à risque. Pour effectuer ces vérifications, une bonne souris d’ordinateur est un outil indispensable.
-
 Amazon Basics Souris filaire USB à 3 boutons, Standard, silencieuse, noireSouris optique filaire avec prise ergonomique, compatible avec Windows/Windows 10 et Mac OS La conception à 3 boutons permet une utilisation dynamique grâce aux boutons gauche, droit et central (intégrés à la molette) ainsi qu’à la molette de défilement Boutons gauche/droit à clic silencieux pour une utilisation en toute discrétion dans les lieux publics, en réunions ou lorsque vous travaillez tard La sensibilité à 1000 DPI offre un contrôle précis Le système Plug and Play permet une utilisation facile et pratique. Remarque : vous aurez besoin d’un adaptateur USB type C vers USB femelle type A si votre ordinateur ne dispose que de ports USB de type C
-
 Logitech M185 Souris Sans Fil, 2.4 GHz avec Mini Récepteur USB | Longévité de la Pile 12 Mois, Résolution du Capteur 1000 PPP, Ambidextre, Compatible PC, Mac, Ordinateur Portable - GrisSouris Compacte : Avec une forme confortable et incurvée, cette souris sans fil ambidextre Logitech convient aux droitiers ou gauchers et est bien supérieure au pavé tactile Durable et Fiable : Cette souris USB sans fil comprend une roulette de défilement, une durée de pile jusqu'à 1 an (2) grâce à un mode de veille intelligent, et est livrée avec une pile AA Compatibilité Universelle : La souris Logitech fonctionne avec votre PC Windows, Mac ou ordinateur portable, peu importe l'ordinateur que vous avez aujourd'hui ou demain votre souris sera compatible Simplicité Plug and Play : Branchez le petit nano récepteur USB et commencez à travailler dans la seconde. Cela donne une connexion fiable à votre souris sans fil d'ordinateur, jusqu'à 10m (5) Mieux que le pavé tactile : Ajoutez la M185 à votre ordinateur. Selon une étude, les utilisateurs d'ordi portable qui optent pour la souris sont 50% plus productifs (3) et 30% plus rapides (4) Petite et portable : La taille compacte et le curseur de contrôle rendent la souris parfaite pour les petites et moyennes mains, les espaces de travail ou bureaux étroits et bureaux remplis Les pièces en plastique de la souris M185 sont en plastique recyclé post-consommation certifié (77% pour le modèle Black et 49% pour Charcoal/Grey, Black/Blue Glossy et Black/Red Glossy (6)) Empreinte carbone du produit: 3,97 kg CO2e
-
 T’nb SHARK - Souris Optique Filaire, Forme Ergonomique, Noire | 2 Boutons et Molette Cliquable, Installation Plug and Play, Compatible avec PC et Mac, pour la Bureautique[Forme Ergonomique] Retrouvez une prise en main confortable pour vos activités de bureau grâce à la forme ergonomique de la souris SHARK. Pour consulter vos documents, parcourir vos dossiers ou naviguer sur Internet, elle accompagne vos gestes et facilite l’utilisation de votre ordinateur tout au long de la journée [Installation Plug and Play] Branchez votre souris et commencez à l’utiliser grâce à sa connexion automatique Plug and Play. Vous retrouvez rapidement vos habitudes de navigation, sans étape de configuration compliquée, pour vous concentrer sur vos documents, vos recherches ou les tâches qui rythment votre journée [2 Boutons et Molette Cliquable] Accédez aux commandes essentielles avec deux boutons et une molette cliquable réunis sur une souris simple à utiliser. Cliquez, sélectionnez vos fichiers et faites défiler vos pages pour consulter vos documents ou naviguer sur Internet avec des commandes familières à portée de doigts [Connexion Filaire] Profitez d’une souris reliée directement à votre ordinateur pour vos usages de bureautique au quotidien. La connexion par câble vous évite de gérer un appairage sans fil ou des piles à remplacer, pour garder un accessoire disponible lorsque vous souhaitez travailler, étudier ou consulter vos messages [Compatible PC et Mac] Équipez votre ordinateur PC ou Mac avec une souris optique adaptée aux usages courants de bureau. Sa finition noire apporte une touche sobre et élégante à votre espace de travail, tandis que ses commandes essentielles vous accompagnent pour naviguer, sélectionner et faire défiler vos contenus 🇫🇷 [Marque Française/ SAV] Chez T'nB, en tant qu'entreprise française, nous nous engageons à vous offrir des produits de qualité, certifiés et conformes aux normes européennes pour répondre à tous vos besoins, votre sécurité. Votre satisfaction est notre priorité, c'est pourquoi en cas de produit défaillant, de questions sur nos produits, vous pouvez contacter notre service client basé en France afin de trouver une bonne solution
La détection est une compétence essentielle, mais elle doit s’inscrire dans un cadre de défense plus global pour être véritablement efficace.
Stratégies de protection contre le spear phishing
La sensibilisation et la formation continue
Puisque le spear phishing cible l’humain, la première ligne de défense est humaine. Il est impératif de former l’ensemble des collaborateurs à reconnaître les signes d’une tentative de harponnage. Cette formation ne doit pas être un événement ponctuel, mais un processus continu. L’organisation de campagnes de simulation de phishing contrôlées est un excellent moyen de tester la vigilance des employés et de leur apprendre à réagir correctement dans un environnement sécurisé, sans risque réel pour l’entreprise.
Les solutions technologiques de défense
La technologie reste un rempart crucial. Des solutions de sécurité de la messagerie avancées, dotées d’intelligence artificielle, peuvent analyser les emails entrants pour détecter des anomalies comportementales, des tentatives d’usurpation d’identité ou des liens suspects qui échapperaient aux filtres traditionnels. L’activation systématique de l’authentification multifacteur (MFA) sur tous les comptes (messagerie, VPN, applications cloud) est une mesure de sécurité fondamentale. Elle ajoute une couche de protection décisive, car même si un attaquant vole un mot de passe, il ne pourra pas se connecter sans le second facteur d’authentification. Un réseau d’entreprise bien protégé, derrière un routeur sécurisé et à jour, est également une base indispensable.
-
 TP-Link Archer AX18 Routeur WiFi 6 AX1500 Mbps, 1.5 Gbit/s bi-Bande, 4 Ports Gigabit, 4 antennes à Haute Performance, WPA3, EasyMesh, VPN, Mode Point d’Accès, Compatible Toutes Box Internet【WiFi 6 AX1500 RAPIDE ET FLUIDE】Profitez de débits jusqu’à 1 201 Mbit/s en 5 GHz + 300 Mbit/s en 2,4 GHz. OFDMA et MU-MIMO permettent de mieux gérer plusieurs appareils simultanément, pour moins de ralentissements lorsque toute l'appartement est connectée. 【REMPLACEZ LE WiFi DE VOTRE BOX】Votre Box Internet fonctionne bien, mais son WiFi manque de portée ou de stabilité ? Connectez l’Archer AX18 à votre Box et profitez d’un réseau WiFi 6 plus rapide et plus fiable pour le télétravail et vos appareils connectés. 【UNE MEILLEURE COUVERTURE À LA MAISON】4 antennes hautes performances associées au Beamforming concentrent le signal vers vos appareils pour améliorer la couverture WiFi. Idéal pour moderniser le réseau d’un appartement de 2 à 3 chambres. 【WiFi + ETHERNET Gigabit】 Branchez PC, TV, console ou autres appareils directement sur les 3 ports LAN Gigabit pour une connexion filaire rapide et stable jusqu’à 1 Gbit/s. Un port WAN Gigabit permet de connecter l’Archer AX18 à votre Box ou modem. 【SIMPLE À INSTALLER, PRÊT À ÉVOLUER】 Configurez facilement votre réseau avec l’application TP-Link Tether. Compatible EasyMesh pour étendre ensuite votre couverture avec des appareils compatibles, avec WPA3, contrôle parental, réseau invité, QoS, serveur VPN et mode Point d’Accès.
-
 TP-Link TL-WR840N routeur sans Fil Fast Ethernet Monobande (2,4 GHz) Gris, BlancTl-wr840n wireless n wrls 300 m Couleur : blanc TP-Link
-
 TP-Link Archer AX58 Routeur WiFi 6 AX3000 bi-Bande, 3 Gbit/s, 160 MHz, 4 Ports LAN Gigabit, EasyMesh, WPA3, 4 antennes, HomeShield, OFDMA, Mode Point d'Accès, Compatible Toutes Box Internet【BOOSTEZ LE WiFi DE VOTRE BOX】Votre connexion Internet est rapide, mais le WiFi de votre Box vous limite ? Connectez l’Archer AX58 à votre Box et profitez d’un WiFi 6 plus rapide et plus stable pour le streaming, le gaming et le télétravail. 【WiFi 6 AX3000 – JUSQU'À 3 Gbit/s】Profitez de 2 402 Mbit/s en 5 GHz et 574 Mbit/s en 2,4 GHz. Le canal 160 MHz offre davantage de bande passante pour des téléchargements rapides, le streaming 4K et les usages exigeants. 【PLUS D'APPAREILS, PLUS DE FLUIDITÉ】Smartphones, PC, TV, consoles et objets connectés peuvent partager le réseau plus efficacement. OFDMA et les 4 flux WiFi optimisent les connexions simultanées pour garder un réseau fluide lorsque toute la famille est connectée. 【SIMPLE À INSTALLER ET COMPLET】Configurez votre réseau en quelques minutes avec l'application TP-Link Tether ou l'interface Web. Profitez de 4 ports LAN Gigabit, du mode Point d'Accès, de WPA3, de HomeShield et d'une compatibilité EasyMesh. 【UNE COUVERTURE QUI S'ADAPTE À VOS BESOINS】4 antennes haute performance, Beamforming et High-Power FEM renforcent la couverture WiFi. Pour les logements plus grands ou les zones difficiles à couvrir, ajoutez un appareil compatible EasyMesh pour étendre votre réseau. 【Compatible avec OneMesh】 Supporte OneMesh pour créer une couverture complète et fluide de toute la maison, évitant les coupures et les retards lors du passage d'un signal à l'autre (l'extension WiFi OneMesh est nécessaire)
La mise en place de procédures de vérification
La technologie et la formation doivent être complétées par des processus organisationnels robustes. Pour toutes les demandes sensibles, comme un changement de coordonnées bancaires ou un virement d’un montant élevé, une procédure de vérification « hors bande » doit être obligatoire. Cela signifie que la confirmation doit se faire par un autre canal de communication que l’email. Un appel téléphonique rapide à l’interlocuteur, en utilisant un numéro de téléphone connu et non celui indiqué dans l’email suspect, suffit souvent à déjouer une attaque et à éviter une catastrophe financière.
Le spear phishing est une menace sophistiquée qui exploite la confiance et la psychologie humaine pour contourner les défenses techniques. Sa nature ciblée et personnalisée le rend particulièrement dangereux et efficace. La lutte contre ce fléau ne peut reposer sur une solution unique. Elle exige une approche de défense en profondeur, combinant des technologies de sécurité avancées, des procédures de vérification strictes pour les opérations sensibles et, surtout, une culture de la sécurité forte, entretenue par la formation et la sensibilisation constante de chaque collaborateur.