
Une entreprise française héberge ses données chez un prestataire cloud filiale d’un groupe américain. Un procureur fédéral, dans le cadre d’une enquête pénale, peut-il exiger l’accès à ces données alors qu’elles reposent physiquement dans un datacenter situé en Europe ? La réponse est oui, et c’est précisément ce que permet le CLOUD Act. Comprendre les mécanismes de cette loi, ses limites réelles et les leviers techniques disponibles pour en réduire les effets devient une nécessité pour toute organisation qui confie ses données à un fournisseur soumis au droit américain.
- Le CLOUD Act permet aux autorités américaines d’exiger des données détenues par des entreprises sous juridiction américaine, même stockées hors des États-Unis.
- La localisation physique des données ne protège pas si le fournisseur relève du droit américain : c’est la nationalité du prestataire qui compte.
- Le RGPD et le CLOUD Act entrent en tension directe, notamment via l’article 48 et l’absence d’accord international couvrant ces demandes.
- La France développe une stratégie de cloud de confiance, avec la qualification SecNumCloud comme référence pour la souveraineté des données.
- Le chiffrement maîtrisé par le client (BYOK, HYOK) et une architecture contractuelle rigoureuse restent les meilleurs remparts opérationnels.
Le CLOUD Act, en clair: définition, périmètre et acteurs concernés
Le Clarifying Lawful Overseas Use of Data Act, plus connu sous son acronyme CLOUD Act, a été promulgué en mars 2018 aux États-Unis. Cette loi fédérale vient compléter un texte plus ancien, le Stored Communications Act (SCA), en vigueur depuis 1986 et codifié au titre 18 du code américain, sections 2701 à 2713. Le SCA encadrait déjà l’accès aux communications électroniques stockées, mais sans trancher clairement la question de la portée géographique de ces demandes. Le CLOUD Act vient combler ce vide juridique en affirmant une compétence extraterritoriale explicite.
Un texte pensé pour les enquêtes criminelles
L’objectif affiché du CLOUD Act est de faciliter les enquêtes pénales en permettant au Department of Justice et aux tribunaux fédéraux d’obtenir rapidement des preuves numériques, sans attendre l’issue de procédures d’entraide judiciaire parfois longues. Les finalités évoquées couvrent les enquêtes criminelles classiques, mais aussi des situations pouvant « menacer l’ordre public », une notion dont les contours restent larges et parfois imprécis.
Qui est concerné ?
Le périmètre du CLOUD Act touche toute entreprise soumise à la juridiction américaine, qu’il s’agisse d’une société domiciliée aux États-Unis ou d’une filiale américaine d’un groupe étranger. Cela inclut les grands fournisseurs de cloud computing, mais aussi des éditeurs de logiciels, des opérateurs de messagerie ou des hébergeurs proposant des services IaaS, PaaS ou SaaS. Les données concernées sont également étendues : données personnelles, données d’entreprise, communications électroniques entrent toutes dans le champ d’application.
Une idée reçue tenace consiste à croire qu’héberger ses données en Europe suffit à les mettre hors d’atteinte du droit américain. C’est inexact : le critère déterminant n’est pas la localisation physique du serveur, mais la nationalité juridique du fournisseur qui détient ou contrôle ces données. Voyons concrètement comment une demande d’accès peut viser des données hébergées hors des États-Unis.
Comment une demande d’accès peut viser des données hébergées hors des États-Unis
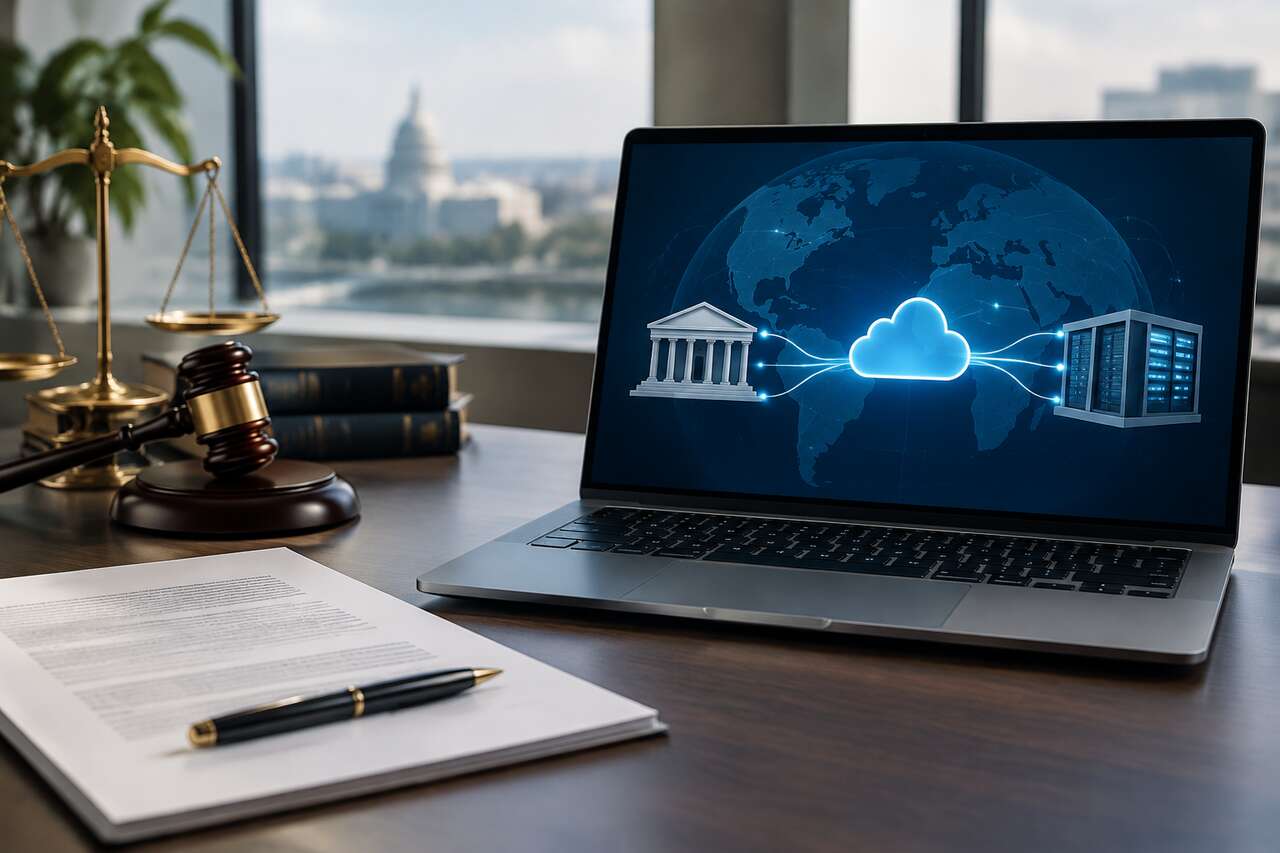
Le mécanisme central repose sur la notion de contrôle plutôt que de localisation. Dès lors qu’un fournisseur relève de la juridiction américaine, les autorités peuvent lui adresser une injonction de production de données, quel que soit l’endroit où ces données sont physiquement stockées, y compris dans l’Union européenne.
Warrant, subpoena : les deux voies de demande
Deux instruments juridiques structurent la data disclosure prévue par le CLOUD Act :
- le warrant, mandat délivré par un tribunal américain conformément aux procédures pénales en vigueur ;
- le subpoena, assignation administrative ou judiciaire pouvant, selon les cas, accompagner ou précéder une demande plus formelle.
Pour qu’un warrant soit délivré, un tribunal doit constater l’existence de « motifs probables » qu’une infraction a été commise, que les preuves recherchées sont directement liées à cette infraction et qu’elles sont effectivement sous le contrôle du fournisseur visé. Dans certains cas, en l’absence d’accord bilatéral applicable, l’accès peut aussi être obtenu avec le consentement explicite du client concerné.
L’absence de notification, un point sensible
Un aspect souvent méconnu concerne l’information des personnes concernées : l’accès aux données peut intervenir sans notification préalable aux utilisateurs, ni aux régulateurs européens compétents. Cette caractéristique nourrit une large part des inquiétudes exprimées côté européen, notamment par la CNIL et ses homologues.
Les accords bilatéraux, une voie de régulation partielle
Le CLOUD Act prévoit également la possibilité de conclure des accords bilatéraux entre les États-Unis et d’autres pays, afin d’encadrer et de faciliter les demandes d’accès transfrontalières. Un accord de ce type existe par exemple entre les États-Unis et le Royaume-Uni. Aucun accord équivalent n’a toutefois été conclu à ce jour avec l’Union européenne, ce qui laisse les entreprises européennes dans une zone d’incertitude juridique lorsqu’elles recourent à un fournisseur soumis au droit américain.
Ces mécanismes juridiques ne peuvent se comprendre pleinement qu’en reliant leur fonctionnement à l’architecture technique du cloud lui-même, car c’est elle qui détermine concrètement où et comment les données circulent.
Comprendre le cloud pour mesurer le risque: localisation, réplication et chaînes de sous-traitance
Le cloud computing se décline en plusieurs modèles de service, chacun impliquant un niveau de responsabilité différent entre le client et le fournisseur.
IaaS, PaaS, SaaS : trois niveaux de contrôle
| Modèle | Ce que gère le client | Ce que gère le fournisseur |
|---|---|---|
| IaaS | applications, données, systèmes d’exploitation | infrastructure physique, virtualisation, réseau |
| PaaS | applications et données | infrastructure, middleware, environnement d’exécution |
| SaaS | données et paramétrage | quasi-totalité de la pile technique |
Plus le modèle se rapproche du SaaS, moins le client maîtrise les conditions d’hébergement et d’administration de ses données, ce qui accroît sa dépendance aux engagements contractuels du fournisseur.
La réplication, un angle mort souvent négligé
Par souci de résilience, de nombreux fournisseurs répliquent automatiquement les données sur plusieurs sites géographiques, parfois situés dans des juridictions différentes de celle annoncée au client. Cette réplication, utile pour la continuité de service, peut créer des copies de données dans des zones où le niveau de protection juridique diffère sensiblement.
Pourquoi la nationalité du prestataire prime sur le datacenter
C’est là le point central à retenir : un datacenter situé à Paris ou à Francfort n’offre aucune garantie d’étanchéité au CLOUD Act si l’entité qui l’exploite est américaine ou contrôlée par une société américaine. La chaîne de sous-traitance compte également : un sous-traitant de rang deux ou trois, soumis lui aussi au droit américain, peut constituer un point d’entrée pour une demande d’accès, même si le contrat principal est signé avec une entité européenne. Cette réalité technique éclaire directement les tensions observées avec le cadre réglementaire européen.
CLOUD Act et RGPD: compatibilité, zones de tension et lecture côté Europe
Le RGPD impose au responsable de traitement et à ses sous-traitants un encadrement strict de tout transfert de données personnelles hors de l’Union européenne, via des clauses contractuelles types, des décisions d’adéquation ou des garanties appropriées. Le CLOUD Act vient percuter frontalement cette logique.
L’article 48, pierre angulaire du conflit
L’article 48 du RGPD prévoit que les décisions d’une juridiction ou d’une autorité d’un pays tiers exigeant un transfert ou une divulgation de données ne sont reconnues ou exécutoires qu’à condition de reposer sur un accord international, tel qu’un traité d’entraide judiciaire (MLAT). Or le CLOUD Act est précisément conçu pour contourner la lenteur de ces procédures MLAT, ce qui place les entreprises soumises au RGPD face à un dilemme concret : répondre à une injonction américaine expose à un risque de non-conformité au RGPD, tandis que refuser expose à des sanctions aux États-Unis.
Les enseignements de l’après-Schrems II
L’arrêt Schrems II a invalidé le Privacy Shield et rappelé que les transferts vers les États-Unis devaient faire l’objet d’une analyse rigoureuse des garanties offertes, notamment au regard de programmes de surveillance comme FISA 702 ou l’Executive Order 12333. Plusieurs autorités européennes de protection des données ont depuis affirmé qu’un transfert ne pouvait pas reposer uniquement sur une demande formulée dans le cadre du CLOUD Act, sans analyse complémentaire du niveau de protection réel offert aux données.
Cette insécurité juridique structurelle a conduit la France à construire une réponse nationale, fondée sur une logique de cloud de confiance plutôt que sur une simple conformité contractuelle.
La réponse française: stratégie nationale pour le cloud et logique de cloud de confiance
Face à ces tensions, l’État français a structuré une stratégie nationale pour le cloud reposant sur trois piliers complémentaires.
Premier pilier : une doctrine « cloud au centre »
Elle encourage les administrations et les entreprises à migrer vers le cloud tout en imposant une analyse de sensibilité des données avant tout choix de fournisseur.
Deuxième pilier : le label SecNumCloud
Cette qualification, délivrée après audit, impose des exigences strictes de sécurité technique mais aussi de gouvernance capitalistique, afin de garantir que le fournisseur n’est pas exposé à une législation extraterritoriale comme le CLOUD Act. Elle constitue aujourd’hui la référence pour les acteurs recherchant une véritable souveraineté des données.
Troisième pilier : le soutien à une offre industrielle française et européenne
Il vise à structurer une alternative crédible aux hyperscalers américains, en favorisant des solutions de cloud de confiance proposées par des acteurs nationaux ou européens, avec des garanties de réversibilité et de transparence contractuelle.
Ces piliers ne constituent pas une alternative théorique : ils fournissent une grille concrète pour évaluer et choisir un fournisseur selon le niveau de sensibilité des données traitées.
Quel cloud est le plus sécurisé: critères de choix et mesures de réduction du risque
Il n’existe pas de solution unique « la plus sécurisée » dans l’absolu : le bon choix dépend de la sensibilité des données et du niveau de risque acceptable pour l’organisation.
Segmenter les données selon leur sensibilité
Toutes les données ne justifient pas le même niveau d’exigence. Une cartographie préalable permet d’identifier les données stratégiques ou réglementées, à héberger prioritairement sur une offre qualifiée SecNumCloud, tandis que des données moins critiques peuvent rester sur des solutions cloud plus classiques.
Maîtriser le chiffrement et la gestion des clés
Le chiffrement de bout en bout constitue une mesure efficace pour réduire le risque d’accès à des données exploitables : un fournisseur contraint de répondre à une injonction ne peut transmettre que des données illisibles s’il ne détient pas les clés de déchiffrement. Deux approches techniques permettent de reprendre la main :
- BYOK (Bring Your Own Key) : le client génère et importe ses propres clés dans l’environnement du fournisseur ;
- HYOK (Hold Your Own Key) : le client conserve physiquement la maîtrise des clés, souvent via un HSM (Hardware Security Module) localisé hors de portée du fournisseur.
-
 Module de sécurité 14 broches pour spi TPM 2.0 pour la protection desModule de sécurité TPM 2.0 14 broches : un module de sécurité compact de 1,46 x 1,43 x 0,63 cm conçu pour répondre aux spécifications TPM 2.0 pour l'intégrité du système et la protection des données. Fonction de mise à jour directe du micrologiciel : prend en charge les mises à jour du micrologiciel à distance avec des protocoles de sécurité en évolution et maintient des fonctionnalités cryptographiques robustes. Interface 14 broches haute vitesse : conçue avec un connecteur standard à 14 broches pour une communication fiable et à faible latence avec les cartes mères et systèmes embarqués compatibles. Cryptage avancé sur puce : implémente des algorithmes de cryptage reconnus par l'industrie pour les informations d'identification, les clés et les opérations sensibles. Compatibilité croisée : conçu pour l'intégration avec plusieurs environnements informatiques, y compris les ordinateurs de bureau, les serveurs et les systèmes de contrôle industriels nécessitant des modules de confiance.
Verrouiller le cadre contractuel
Au-delà de la technique, le contrat doit prévoir des clauses contractuelles types conformes au RGPD, des engagements de transparence en cas de demande d’autorité tierce, une procédure de notification dans la mesure du possible, ainsi qu’une clause de réversibilité garantissant la récupération des données en cas de rupture. Le responsable de traitement reste responsable de la conformité même lorsqu’un sous-traitant intervient dans la chaîne.
Préparer un plan de réponse aux demandes d’accès
Enfin, disposer d’une procédure interne formalisée pour évaluer, documenter et répondre à toute sollicitation externe concernant les données permet de gagner un temps précieux et d’éviter des décisions prises dans l’urgence, souvent moins protectrices.
FAQ
Qu’est-ce que le Cloud Act américain ?
C’est une loi fédérale de 2018 qui autorise les autorités américaines à exiger des données détenues par des entreprises soumises au droit américain, même si ces données sont stockées hors des États-Unis, notamment dans l’Union européenne.
Comment fonctionne le cloud ?
Le cloud computing repose sur des modèles IaaS, PaaS ou SaaS, qui répartissent différemment les responsabilités entre client et fournisseur, avec des données souvent répliquées sur plusieurs sites et gérées par des chaînes de sous-traitance parfois complexes.
Quels sont les 3 piliers de la stratégie nationale pour le cloud ?
Une doctrine « cloud au centre » pour orienter les choix, la qualification SecNumCloud garantissant la souveraineté des données, et le soutien à une offre industrielle française et européenne de cloud de confiance.
Quel est le cloud le plus sécurisé ?
Il n’existe pas de réponse unique : le niveau de sécurité dépend de la qualification du fournisseur, du chiffrement appliqué avec gestion des clés maîtrisée par le client, et de la solidité du cadre contractuel mis en place.
Maîtriser le risque lié au CLOUD Act ne relève ni du fatalisme ni de la polémique, mais d’une démarche méthodique combinant architecture technique, gouvernance contractuelle et choix de fournisseurs adaptés à la sensibilité réelle des données traitées.